- +216 70 03 66 75 / +216 70 86 70 16
- Solution WebCréez votre siteMenuPlus de performanceMenuE-mailMenu
- ServeursMenu
- PaaS
- Backup
- SécuritéMenuMenu
- ProgrammeMenu
- Service ProMenuMenu
- Solution WebCréez votre siteMenuPlus de performanceMenuE-mailMenu
- ServeursMenu
- PaaS
- Backup
- SécuritéMenuMenu
- ProgrammeMenu
- Service ProMenuMenu
- +216 70 03 66 75 / +216 70 86 70 16
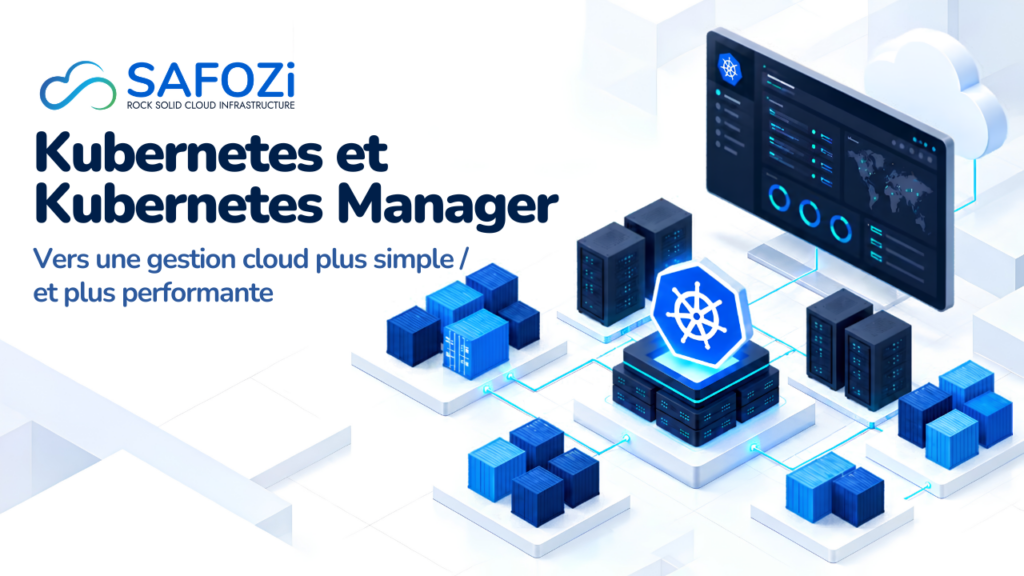
Kubernetes et Kubernetes Manager : vers une gestion cloud plus simple et plus performante
Une application ralentit pendant une campagne commerciale. Une mise à jour nécessite plusieurs interventions manuelles. Les équipes techniques doivent surveiller des services répartis sur différents serveurs. Lorsque les applications se multiplient, leur exploitation devient plus difficile.
Kubernetes répond à ces besoins en automatisant l’orchestration des applications conteneurisées. Mais administrer les clusters, comprendre les incidents et suivre les ressources en demandant une organisation adaptée. Une interface de gestion, souvent désignée par l’expression Kubernetes Manager , peut faciliter ce travail.
Pour les entreprises, l’enjeu est concret : déployer plus régulièrement, absorber les variations de charge et mieux maîtriser le fonctionnement de leurs applications cloud.
Qu’est-ce que Kubernetes et à quoi sert-il ?
Kubernetes est une plateforme open source d’orchestration de conteneurs. Elle automatise le déploiement, le maintien de l’état souhaité et la mise à l’échelle des applications conteneurisées. Un conteneur regroupe une application et les éléments nécessaires à son exécution.
L’orchestration consiste à organiser l’exécution de ces conteneurs : choisir leur emplacement, maintenir le nombre d’instances demandées et accompagner les changements de configuration. La documentation officielle Kubernetes présente ces mécanismes et leur rôle dans la gestion des applications.
Quelques notions permettent de comprendre cette organisation :
- Pod : unité d’exécution contenant un ou plusieurs conteneurs étroitement liés.
- Node, ou nœud : machine physique ou virtuelle qui exécute les applications.
- Cluster Kubernetes : ensemble de nœuds coordonnés par un plan de contrôle.
- Workload : application ou tâche exécutée dans le cluster.
- Service : mécanisme permettant d’accéder à un ensemble de Pods malgré leur remplacement.
Les équipes sélectionnent l’état souhaité de leur candidature. Kubernetes travaille ensuite à maintenir cet état, plutôt que de leur demander de gérer chaque conteneur individuellement.
Comment fonctionne un cluster Kubernetes ?
Un cluster Kubernetes associe un plan de contrôle et des nœuds d’exécution. Le plan de contrôle coordonne le fonctionnement du cluster ; les nœuds fournissent les ressources sur lesquelles les Pods exécutent les conteneurs des applications.
Les contrôleurs rapprochent l’état observé de l’état souhaité. Par exemple, si un déploiement demande plusieurs réplicas et qu’un Pod disparaît, son contrôleur cherche à recréer la capacité attendue. Cette organisation est décrite dans la documentation sur les composants Kubernetes .
Pourquoi utiliser Kubernetes pour une infrastructure cloud ?
Kubernetes est utile pour coordonner plusieurs services conteneurisés, reproduire les déploiements et adapter leur capacité. Pour une infrastructure cloud qui évolue, il fournit un cadre commun d’exploitation et réduit certaines interventions manuelles.
Kubernetes apporte un cadre commun à l’orchestration de conteneurs. Il permet de décrire les applications et leur configuration, puis de les exploiter selon des mécanismes cohérents. Cette approche facilite la gestion des architectures distribuées et des microservices.
Les équipes peuvent également organiser des mises à jour progressives avec les Déploiements. Une nouvelle version remplace les instances précédentes selon une stratégie définie, ce qui aide à maîtriser le déroulement des publications.
Kubernetes favorise également la portabilité entre environnements compatibles. Toutefois, une stratégie Kubernetes multi-cloud nécessite de traiter les différences de stockage, de réseau et de services utilisés. Déplacer une application demande donc davantage que transférer son image de conteneur.
Comment gérer un cluster Kubernetes et ses contraintes ?
Gérer un cluster Kubernetes consiste à suivre les applications et les ressources, sécuriser les accès et organiser les mises à jour, le stockage et le réseau. L’automatisation facilite l’exécution, mais les équipes restent responsables de la configuration et de l’exploitation.
Lorsque plusieurs environnements coexistent, les équipes doivent répondre à des questions précises : quel service rencontre un problème ? Quels Pods redémarrent ? Un manque-t-il de ressources ? Quelle configuration a changé ?
La gestion Kubernetes implique ainsi de coordonner les déploiements, les mises à jour, la sécurité et la supervision. Les demandes et limites de ressources doivent notamment être définies avec soin pour organiser l’utilisation de la capacité disponible.
Pour savoir comment gérer un cluster Kubernetes durablement, il faut donc associer des procédures claires à des outils donnant une vision exploitable de son fonctionnement.
Qu’est-ce qu’un Kubernetes Manager ?
Un Kubernetes Manager est un outil ou une interface qui facilite l’administration et la supervision des environnements Kubernetes. L’expression désigne ici une catégorie de solutions ; elle ne correspond pas à un produit officiel unique ni à un composant natif portant exclusivement ce nom.
Son rôle est de rendre les informations et certaines opérations plus accessibles. Selon la solution choisie et ses intégrations, elle peut présenter l’état des clusters, des nœuds, des Pods et des déploiements, ainsi que des métriques de consommation.
Une plateforme de gestion de clusters Kubernetes peut également faciliter le suivi des volumes, des configurations réseau et des événements. Les capacités de gestion de plusieurs clusters varient cependant selon les outils.
Cette visibilité aide les équipes à identifier un problème et à décider de l’action appropriée. Elle complète l’API Kubernetes, les outils en ligne de commande et les procédures d’exploitation.
Quelle est la différence entre Kubernetes et Kubernetes Manager ?
Kubernetes assure l’orchestration. Une interface de gestion facilite son administration. Le tableau suivant distingue ces responsabilités ; les possibilités de l’interface dépendent du produit retenues.
Besoin | Kubernetes | Gestionnaire Kubernetes |
Orchestration | Maintenir l’état souhaité des charges de travail | Présenter leur état et faciliter les interventions |
Déploiement | Appliquer les configurations et stratégies de mise à jour | Facilite le pilotage et le suivi |
Scalabilité | Permet le dimensionnement et l’autoscaling configurés | Rendre leur évolution plus Lisible |
Groupes | Fournit les mécanismes de fonctionnement du cluster | Peut centraliser plusieurs environnements |
Surveillance | Exposer des informations à exploiter avec des outils adaptés | Affiche les métriques intégrées |
Ressources | Planifiez les Pods selon les demandes et la capacité | Facilite le suivi du CPU et de la RAM |
Administration | Proposer une API et des outils comme kubectl | Regrouper certaines opérations dans une interface |
La combinaison peut améliorer l’efficacité opérationnelle. Une interface graphique ne rend pas, à elle seule, cependant une application plus rapide. Les performances restent liées à son architecture, à son code et aux ressources disponibles.
Comment déployer une application avec Kubernetes ?
Le déploiement consiste à fournir une image de conteneur et une configuration décrivant l’exécution attendue. Pour une application sans état, un déploiement peut gérer les répliques et les mises à jour.
- Préparer et tester l’image de l’application dans un registre accessible.
- définir le déploiement, les ressources, les paramètres et les contrôles de santé.
- Configurer un Service et, si nécessaire, un accès externe ainsi que le stockage.
- Appliquer la configuration, vérifier les Pods, puis suivre les événements et les métriques.
Les fichiers de configuration peuvent être versionnés et appliqués dans une chaîne CI/CD. La documentation officielle des Déploiements explique les mécanismes de mise à jour progressive.
Les principaux avantages pour les entreprises
Une gestion plus simple et plus centralisée
Une vue commune des environnements facilite les échanges entre développeurs et responsables infrastructure. Elle réduit le temps consacré à retrouver les informations utiles, particulièrement lorsque plusieurs applications sont exploitées.
Des déploiements plus réguliers
Des configurations versionnées et des stratégies de mise à jour définies rendent les publications plus reproductibles. Le déploiement Kubernetes peut s’intégrer à une chaîne CI/CD, dans laquelle les étapes de construction et de test sont assurées par les outils associés.
Une meilleure continuité de service
La réplication et les mécanismes de récupération contribuent à limiter l’effet de certaines défaillances. Pour l’entreprise, cela peut réduire les interruptions affectant les utilisateurs, à condition que l’architecture soit correctement préparée.
Des ressources mieux suivies
Observer la consommation aide à repérer un service sous-dimensionné ou une allocation excessive. Ce suivi permet d’ajuster les ressources en fonction des besoins réels, sans présumer d’une économie automatique.
Quels sont les cas d’utilisation de Kubernetes ?
Kubernetes peut répondre à plusieurs situations d’entreprise :
- E-commerce : multipliez les instances de services adaptés pour accompagner les photos de trafic.
- Applications SaaS : exploiter plusieurs composants évoluant à des rythmes différents.
- Microservices : déployer et gérer des services indépendants.
- API : répliquer les services pour traiter davantage de requêtes.
- DevOps et CI/CD : automatiser l’application des configurations après les étapes de validation.
- Applications à forte croissance : adapter progressivement la capacité d’exécution.
Par exemple, une boutique en ligne peut répondre à son service de catalogue pendant une campagne. Cela augmente sa capacité de traitement si le service prend en charge cette répartition. Une base de données saturée doit cependant être traitée séparément : ajouter des Pods ne suffit pas à résoudre tous les ralentissements.
Ces usages doivent être évalués selon les contraintes du projet. Pour une petite application au trafic stable, un hébergement plus simple peut suffire. Une solution de gestion Kubernetes pour entreprise devient pertinente lorsque les besoins d’orchestration justifient son coût et sa complexité.
Kubernetes améliore-t-il la haute disponibilité ?
Kubernetes peut contribuer à la haute disponibilité en maintenant plusieurs instances d’une application et en remplaçant certains éléments défaillants. Cette disponibilité dépend également de l’architecture du cluster, du stockage, du réseau et des dépendances applicatives.
Lorsqu’un conteneur échoue, Kubernetes peut le redémarrer. Lorsqu’un Pod géré par un contrôleur disparaît, un remplacement peut être créé. Les Services permettent de conserver un point d’accès aux instances disponibles.
Ces mécanismes d’auto-guérison contribuent à la continuité d’exécution. Ils ne corrigent pas un défaut logiciel et ne remplacent cependant pas les sauvegardes. La documentation Kubernetes sur le self-healing précise les mécanismes de récupération.
Utiliser Kubernetes pour haute disponibilité nécessite également un plan de contrôle adapté, des ressources suffisantes et une conception cohérente du stockage, du réseau et des dépendances applicatives.
Comment Kubernetes améliore-t-il la scalabilité ?
Kubernetes améliore la scalabilité en permettant d’augmenter le nombre d’instances ou d’ajuster leurs ressources. Le scaling horizontal multiplie les instances ; le scaling vertical modifie les ressources qui leur sont attribuées. L’extension de la capacité des nœuds constitue un autre niveau.
L’autoscaling Kubernetes automatise certains ajustements selon des métriques et des règles configurées. Par exemple, le Horizontal Pod Autoscaler peut faire évoluer le nombre de réplicas en fonction de la consommation enregistrée.
La documentation officielle sur l’autoscaling aille ces approches et leurs prérequis. Leur efficacité dépend des métriques disponibles, de la capacité de l’infrastructure et de l’aptitude de l’application à fonctionner avec plusieurs instances.
Comment choisir un hébergement Kubernetes en Tunisie ?
Pour une entreprise recherchant un hébergement Kubernetes en Tunisie , le choix doit porter sur l’ensemble du service : localisation des ressources, connectivité, exploitation et accompagnement technique.
La proximité géographique peut présenter un intérêt selon la localisation des utilisateurs, mais les temps de réponse doivent être mesurés dans les conditions réelles d’utilisation.
Les serveurs Cloud en Tunisie proposés par SAFOZi constituent également une piste à examiner pour les besoins d’infrastructure. Le choix entre serveurs cloud et plateforme Kubernetes dépend de l’architecture et du niveau d’administration recherché.
Kubernetes avec SAFOZi
SAFOZi présente une offre d’hébergement Kubernetes associé à P4D, avec une installation automatisée et une interface de gestion Web.
La page officielle mentionne plusieurs composants préinstallés : Helm pour installer des solutions préconfigurées, Traefik pour router les requêtes HTTP et HTTPS, et CoreDNS pour la résolution des noms internes. Elle indique également le provisionnement dynamique de volumes persistants, Metrics Server et une prise en charge SSL à l’entrée.
Les avantages de l’hébergement Kubernetes avec P4D
La présentation de P4D sur le site SAFOZi met en avant six avantages pour le déploiement et l’exploitation des applications conteneurisées.
Démarrage facile : l’installation automatisée en quelques clics facilite la mise en place de l’environnement et limite les opérations manuelles d’installation.
Évolutivité automatique : le cluster peut évoluer verticalement et horizontalement pour adapter les ressources et la capacité d’exécution aux besoins des applications, selon la configuration retenue.
Approche multi-cloud : la plateforme permet de choisir des fonctionnalités et des options de plusieurs cloud en fonction des besoins du projet.
Gestion simplifiée : une interface graphique unique et un accès Web SSH intégré facilitant l’administration de l’environnement.
Automatisation flexible : une API ouverte et le Cloud Scripting permettent d’automatiser les processus DevOps et les opérations récurrentes.
Souveraineté des données : L’hébergement en Tunisie proposé par SAFOZI permet de conserver vos applications et vos données sur le territoire national et de mieux maîtriser leur localisation.
Paiement en dinars tunisiens (DNT) : Le règlement en monnaie locale simplifie la gestion du budget Cloud et réduit les contraintes liées aux paiements en devises.
Facturation selon la consommation : SAFOZi présente un modèle dans lequel les ressources consommées sont facturées. La densité des conteneurs peut contribuer à une meilleure utilisation de la capacité disponible ; le coût réel dépend des ressources utilisées et des modalités de l’offre.
La page présente également un bonus de 50 DNT pour démarrer. Les conditions d’attribution et d’utilisation de ce bonus sont à confirmer auprès de SAFOZi au moment de la souscription.
Avant de choisir une configuration, il convient de préciser les besoins applicatifs, les responsabilités d’exploitation et les modalités de sauvegarde et de disponibilité.
Conclusion
Kubernetes fournit un cadre pour orchestrer les applications conteneurisées, automatiser leur déploiement et adapter leur capacité. Une interface Kubernetes Manager complète ce fonctionnement en facilitant l’administration et la visibilité sur les environnements.
Le bénéfice dépend d’une architecture adaptée et d’une exploitation maîtrisée. Pour évaluer cette approche dans votre projet, échangez avec SAFOZi sur la configuration Kubernetes correspondante à vos applications et à leurs besoins d’évolution.